Visibilidad completa y evidencias contrastados en toda tu cadena de suministro
La plataforma de gestión de riesgos de terceros más rigurosa del mercado: análisis exhaustivo auditado desde dentro, monitorización continua desde fuera y evaluación basada en un marco único y comparable.
Tu exposición no se limita al perímetro de tu organización
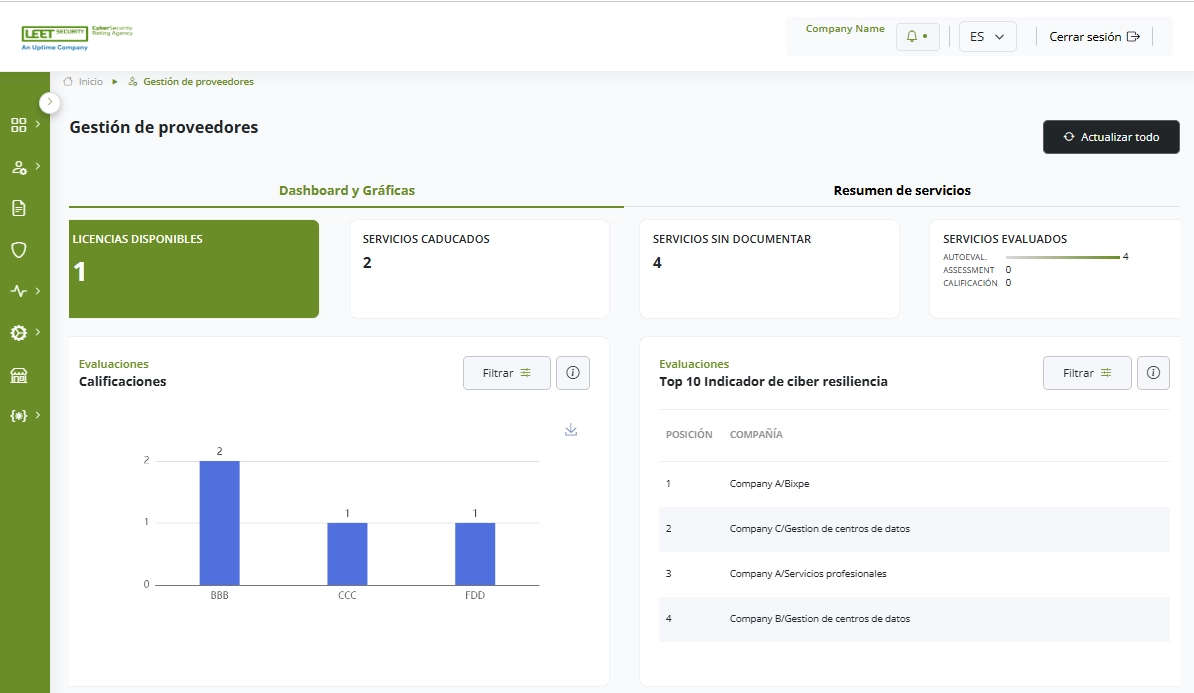
Casi la mitad de todos los incidentes de ciberseguridad no se originan en los sistemas propios de una organización, sino en los de sus proveedores. Aún así, la mayoría de las herramientas no se han diseñado para responder a la única pregunta que importa: ¿cuánto puedes confiar realmente en ese proveedor?
La solución: dos pilares complementarios, un marco probado
LEET TPRM se apoya en dos pilares complementarios que comparten un único marco de controles y un único lenguaje de calificación, así los resultados siguen siendo comparables sea cual sea la combinación que se elija.
Ambos pilares alimentan el mismo sistema de puntuación, así, los resultados de la auditoría y del al monitorizacón continua externa se leen en conjunto, como una imagen coherente.
Un marco único para calificar la evaluar la ciberseguridad, resiliencia y privacidad, en Confidencialidad, Integridad y Disponibilidad, usando cinco niveles (de D a A+). Se materializa en tres niveles progresivos de garantía:
LEET Self-Assessment cuestionario de 400 preguntas, sin verificación externa. Ideal para proveedores de bajo riesgo, a gran escala.
EASM nativo (External Attack Surface Management), integrado en la misma plataforma y en el mismo informe. No es un añadido de terceros:
Adapta el escrutinio a la criticidad
No todos los proveedores requieren el mismo nivel de escrutinio. LEET TPRM ha sido diseñado sobre este principio.
Así aplica el modelo una aseguradora multinacional con cientos de proveedores: A medida que aumenta el riesgo, se intensifica el control, desde una autoevaluación para la mayor parte de la cadena de suministro hasta una Calificación LEET completa para los proveedores más importantes.
| Nivel de Criticidad | Metodología aplicada | Monitorización EASM |
|---|---|---|
| Ninguno/Bajo | No requiere calificación formal | Monitorización TPRM Estandard |
| Medio | Autoevaluación - Umbrales cuantitativos | Monitorización TPRM Estandard |
| Alto | LEET Assessment - Umbrales más altos | Monitorización TPRM Avanzada |
| Crítico | Calificación LEET - El nivel má alto | Monitorización TPRM Avanzada |
El único modelo que combina ambas dimensiones
La información adecuada para cada función
LEET TPRM aporta un valor específico a cada equipo implicado en la gestión de riesgos de proveedores, desde el departamento de compras hasta el consejo de administración.
| Unidad de negocio | Lo que LEET TPRM aporta |
|---|---|
| Compras | Reduce el riesgo de interrupción del negocio y hace que la selección de proveedores sea más rápida, sencilla y justificable. |
| IT | Mantiene el ecosistema de negocio funcionando sobre políticas y controles de seguridad objetivos, con riesgos reevaluados continuamente, no una foto puntual. |
| Gestión del resgo | Reduce al mínimo las amenazas a la continuidad del negocio gracias a información completa y actualizada constantemente sobre el estado de ciberseguridad de cada proveedor. |
| DPO | Ofrece una visión precisa de cómo los terceros interactúan con los datos de la empresa, frenando accesos no autorizados y reforzando el cumplimiento de privacidad. |
| Cumplimiento | Demuestra, de forma continua, el cumplimiento de los controles de terceros exigidos por norativas tales como NIS2 y DORA. |
| Consejo y Dirección | NIS2 y DORA conllevan responsabilidad personal. LEET TPRM aporta evidencia para demostrar la gobernanza, de forma continua. |
Convierte el cumplimiento normativo de un ejercicio anual en un proceso continuo y respaldado por datos
NIS2 y DORA no solo exigen medidas de seguridad en la cadena de suministro, exigen que las organizaciones lo demuestren , de forma continua, no solo al renovar. Al combinar una calificación auditada con monitorización externa continua, LEET TPRM convierte el cumplimiento de un ejercicio anual en un estado continuo y respaldado por evidencias, mapeado con las normas, marcos y estándares internacionales más comunes, incluidos NIST, RGPD, CIS y PCI DSS.